
Seguridad práctica
¿Alerta del escáner o vulnerabilidad confirmada?
Por Qlinnt · Actualizado
Una alerta del escáner es una observación que necesita contexto. Comprueba qué se midió, reproduce la condición con autorización y evalúa el impacto por separado. Una cabecera ausente, redirección o cadena sospechosa no demuestra explotación por sí sola.
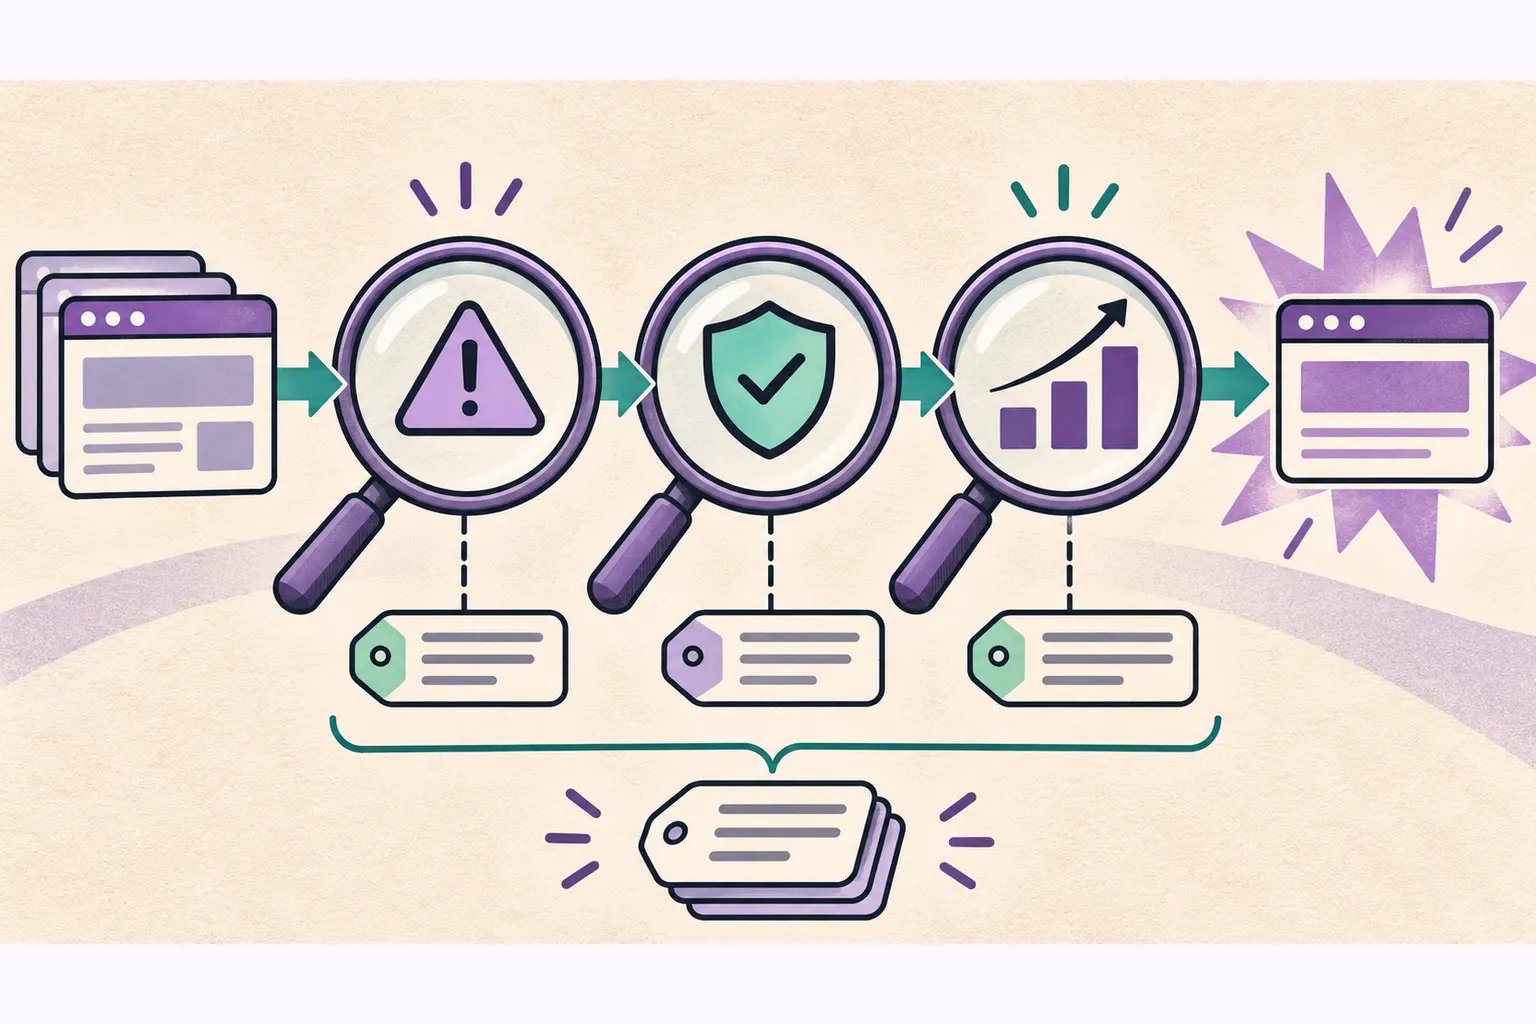
Entiende el problema antes de cambiar tu web
Un reporte puede ser técnicamente correcto y resultar fácil de malinterpretar. Puede faltar una cabecera defensiva sin que exista una vía de inyección. Una redirección puede ser intencional. Una tabla puede admitir lecturas anónimas porque funciona como catálogo público. El hallazgo sirve cuando explica la condición observada y la pregunta que queda pendiente.
Separa tres niveles: indicio, condición validada e impacto demostrado. La severidad expresa prioridad, no certeza. Un título alarmante no fortalece la evidencia y una explicación convincente de IA no reemplaza una prueba reproducible. Pregunta qué podría verificar realmente una segunda persona.
Qué revisar y cómo reducir el riesgo
- Registra la ruta afectada, el check y la condición observable. Redacta credenciales y datos personales.
- Repite la observación en pruebas con datos sintéticos. Conserva la petición, la versión del navegador y la configuración pertinente.
- Identifica requisitos: autenticación, inyección HTML, otro proxy o acceso a un registro. Marca lo desconocido como desconocido.
- Recurre a un especialista autorizado para cadenas que exijan peticiones inusuales, desincronización o cambios de estado.
- Prioriza según los datos accesibles y el impacto del negocio; corrige la causa compartida y repite la prueba original.
Cómo comprobarlo con pruebas seguras
Como ejercicio seguro, elimina una cabecera de seguridad de una página local. Comprueba que el escáner informe su ausencia. Restáurala y vuelve a revisar la misma ruta. Esto valida un check de configuración; no demuestra que la primera página fuera explotable.
Conserva un control negativo con la cabecera presente. Un detector útil debe respetarlo, identificar la página modificada y explicar su cobertura. Si no pudo cargar el objetivo, corresponde un resultado no concluyente, no una aprobación.
Qué puede comprobar Qlinnt y qué queda fuera
Qlinnt observa la superficie pública y presenta evidencia acotada. No explota request smuggling ni determina que alguien haya robado credenciales. La inyección de cabeceras y la desincronización entre servidores requieren pruebas que van más allá del DOM.
Después de corregir, un resultado limpio solo cubre la condición comprobada. Revisa la misma plantilla de cabeceras, componente o política en otras rutas. Consulta también la guía de verificación de correcciones para no confundir un análisis incompleto con un problema resuelto.
¿Una alerta crítica demuestra explotación?
No. Severidad y certeza son distintas. Solicita los requisitos, la evidencia y la prueba del impacto.
¿Puedo validar hallazgos en sitios ajenos?
Solo con autorización explícita y dentro del alcance acordado. Para estos ejercicios usa páginas locales o tu entorno de pruebas.
Fuentes y lecturas adicionales
Revisa la superficie pública de tu web
Escanea una web propia o autorizada. Verifica tu email para leer el diagnóstico gratuito. El análisis no reemplaza las pruebas del código ni una auditoría especializada.
Escanear mi web gratis