
Seguridad práctica
CSP, form-action y Report-Only: qué bloquea realmente tu política
Por Qlinnt · Actualizado
Una CSP aplicada y una política Report-Only cumplen funciones distintas. Varias políticas aplicadas intersectan sus restricciones. Las directivas de scripts tienen reglas de respaldo, pero form-action no hereda de default-src. Revisa cada control y corrige la inyección HTML en su origen.
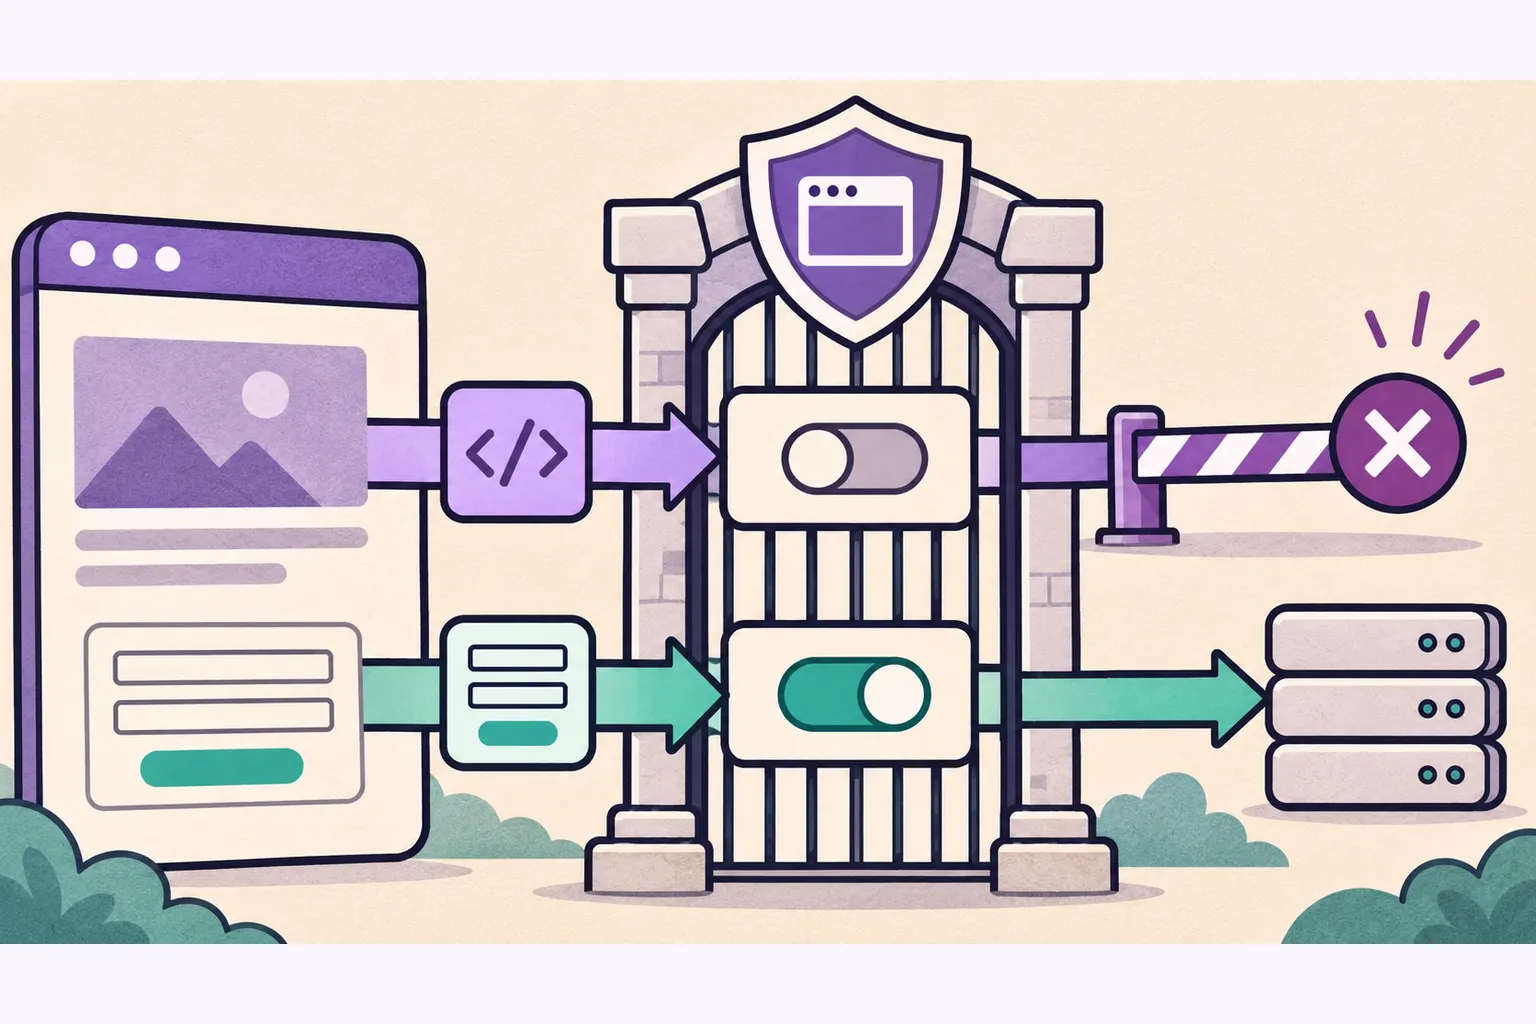
Entiende el problema antes de cambiar tu web
Una cabecera Content-Security-Policy no describe por sí sola todo lo que permite el navegador. Una política de reporte puede observar infracciones sin bloquearlas. Una segunda política puede restringir otra permisiva; unir sus listas de destinos permitidos produce una conclusión incorrecta.
En elementos script, script-src-elem tiene prioridad sobre script-src, cuyo respaldo es default-src. Los scripts inline también dependen de nonces y hashes. Los formularios tienen form-action, sin herencia de default-src. Bloquear scripts no define automáticamente todos los destinos de formularios.
Qué revisar y cómo reducir el riesgo
- Inspecciona las cabeceras del documento final, incluyendo CSP repetidas y Report-Only.
- Evalúa cada política aplicada y después intersecta sus restricciones. No unas destinos permitidos como si fueran una sola lista.
- Resuelve la directiva efectiva de los elementos script. Considera nonces y hashes antes de interpretar unsafe-inline.
- Configura form-action para los destinos que requieren tus formularios. Limitarlo a self puede ser correcto y no demuestra una fuga.
- Corrige inserciones HTML inseguras, revisa Referrer-Policy y prueba formularios legítimos antes de desplegar.
Cómo comprobarlo con pruebas seguras
En pruebas, prepara páginas en pares: solo Report-Only frente a política aplicada; scripts inline permitidos frente a una segunda política que los bloquea; default-src none sin form-action. Utiliza valores ficticios y marcadores inocuos.
Observa el comportamiento real y compáralo con la condición informada por el escáner. Conserva las cabeceras, URL final y versión del navegador. Bloquear un marcador prueba esa condición, no todos los scripts externos, redirecciones o posibles vías de inyección.
Qué puede comprobar Qlinnt y qué queda fuera
Qlinnt ahora distingue políticas de respuesta aplicadas, combina varias políticas, resuelve el respaldo de scripts inline y comprueba si existe form-action explícito. Son oportunidades de revisión de configuración, no afirmaciones de XSS o robo.
El check no evalúa completamente políticas meta, confianza de scripts externos, todas las expresiones de origen ni cadenas de exfiltración. No conserva los nonces de las cabeceras. Un subcheck aprobado no equivale a una auditoría completa de CSP.
¿default-src none bloquea envíos de formularios?
No actúa como respaldo de form-action. Define esta directiva por separado para los destinos previstos.
¿form-action self es inseguro?
No por sí solo. Depende de la inyección, el comportamiento de la aplicación y el destino; su presencia no prueba un robo.
Fuentes y lecturas adicionales
Revisa la superficie pública de tu web
Escanea una web propia o autorizada. Verifica tu email para leer el diagnóstico gratuito. El análisis no reemplaza las pruebas del código ni una auditoría especializada.
Escanear mi web gratis