
Seguridad práctica
Plugins de IA y MCP: revisa los permisos que importan
Por Qlinnt · Actualizado
Revisa qué puede ejecutar, leer y enviar un plugin o servidor MCP, además de lo que promete el modelo. Fija versiones confiables, reduce las credenciales disponibles y prueba los permisos en un entorno aislado antes de darle acceso a producción.
Entiende el problema antes de cambiar tu web
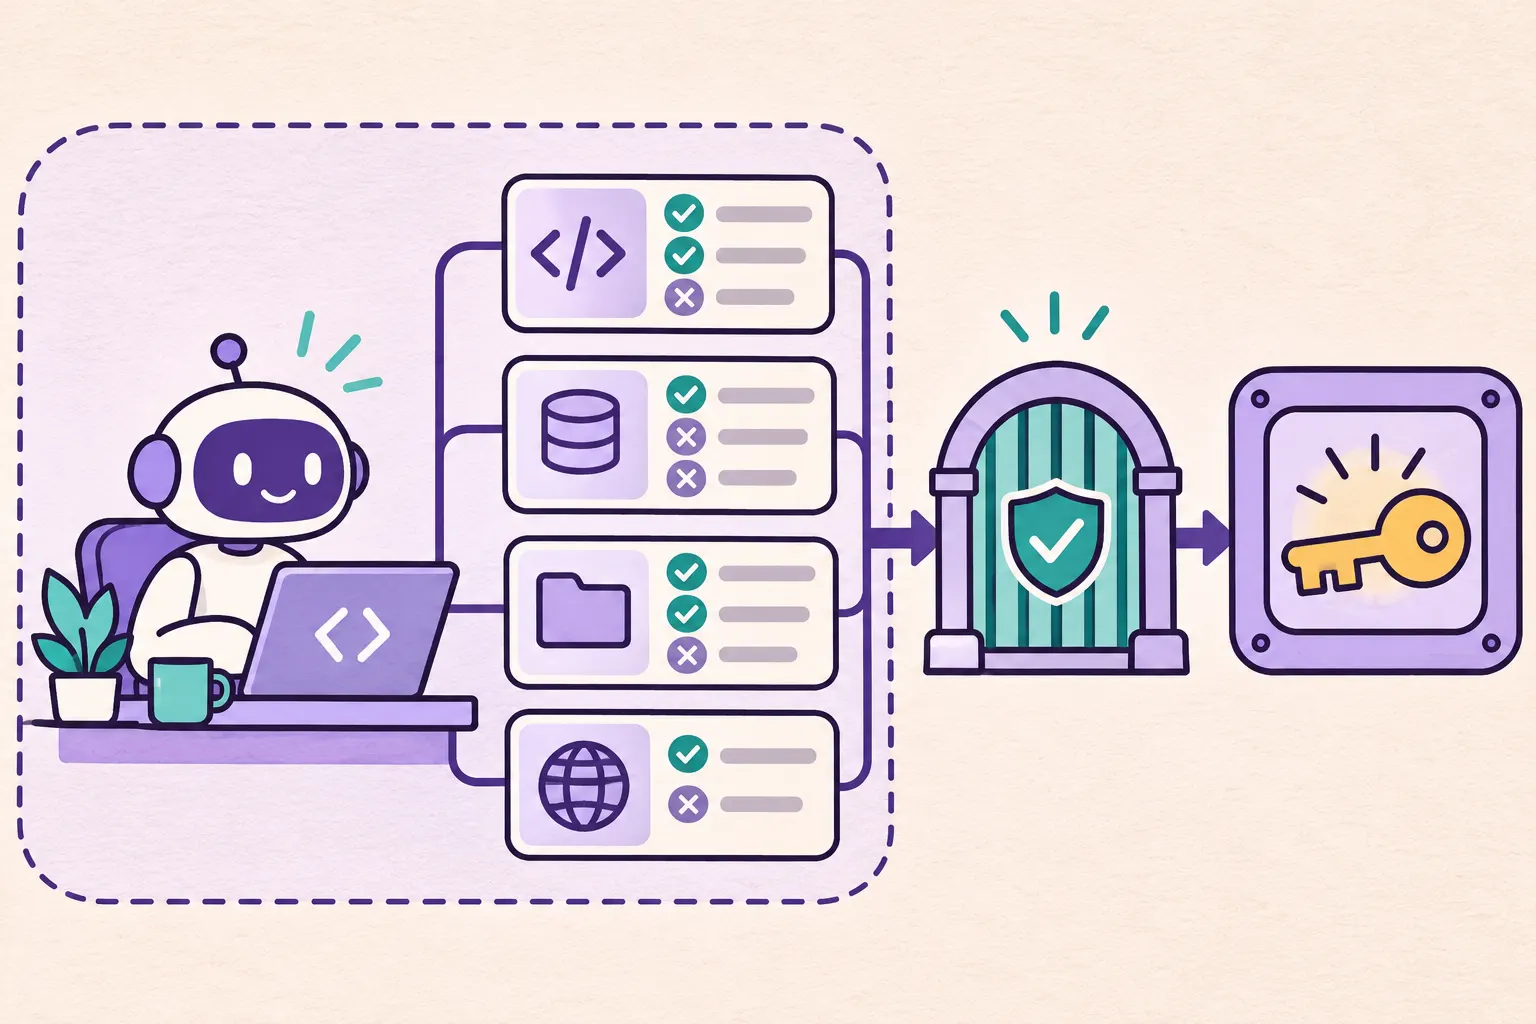
Un asistente de programación incluye más que un modelo. Sus extensiones, procesos locales, configuración y adaptadores ejecutan código real. Una confirmación para las llamadas del modelo no limita automáticamente todas las acciones del proceso de una extensión.
La diferencia importa cuando el entorno contiene tokens de despliegue, archivos de variables o credenciales cloud. Una dependencia maliciosa o modificada puede actuar con los permisos del proceso que la aloja. Es un problema de cadena de suministro y permisos de ejecución; no se diagnostica mirando la web publicada.
Qué revisar y cómo reducir el riesgo
- Inventaría plugins y servidores MCP, sus publicadores, versiones exactas y mecanismo de actualización.
- Comprueba si cada integración se ejecuta localmente o en remoto y a qué directorios, comandos y destinos de red accede.
- Entrega credenciales limitadas y revocables. Mantén las de producción fuera de las sesiones habituales de desarrollo.
- Fija versiones revisadas y examina los cambios antes de actualizar. Un nombre que parece oficial no sustituye una revisión.
- Elimina integraciones innecesarias y documenta qué herramienta necesita cada flujo.
Cómo comprobarlo con pruebas seguras
Prepara un espacio descartable con archivos sintéticos y sin credenciales reales. Configura una integración y ejecuta una tarea normal. Comprueba su actividad de archivos y red con controles del sistema operativo o del contenedor, además de leer la conversación.
Incluye una prueba negativa: un archivo fuera del directorio autorizado debe seguir inaccesible. Usa marcadores inocuos, nunca secretos activos. Registra la versión del paquete y el límite real de permisos para repetir el ejercicio después de actualizar.
Qué puede comprobar Qlinnt y qué queda fuera
Una demostración controlada con paquetes modificados no demuestra que los paquetes públicos originales estén comprometidos. Evita acusar a un proveedor o plugin sin evidencia de una versión y distribución concretas.
Qlinnt no inspecciona tu equipo de desarrollo, los MCP instalados ni la integridad de dependencias locales. Usa el escaneo público después del despliegue para revisar la superficie expuesta y evalúa los permisos del agente por separado.
¿Una confirmación de herramienta aísla al plugin?
No necesariamente. Su proceso puede tener permisos propios. Revisa el límite de ejecución y su documentación.
¿Un escáner web encuentra una extensión local alterada?
No. Hace falta inspeccionar la extensión y el entorno donde se ejecuta.
Fuentes y lecturas adicionales
Revisa la superficie pública de tu web
Escanea una web propia o autorizada. Verifica tu email para leer el diagnóstico gratuito. El análisis no reemplaza las pruebas del código ni una auditoría especializada.
Escanear mi web gratis