
Seguridad práctica
Evita secretos en settings.local.json de Claude Code y Docker
Por Qlinnt · Actualizado
Trata los permisos y comandos guardados como configuración potencialmente sensible. Evita credenciales literales, excluye archivos locales de Git y del contexto de Docker y comprueba el artefacto publicado. Si un secreto fue público, revócalo o rótalo: borrar el archivo no basta.
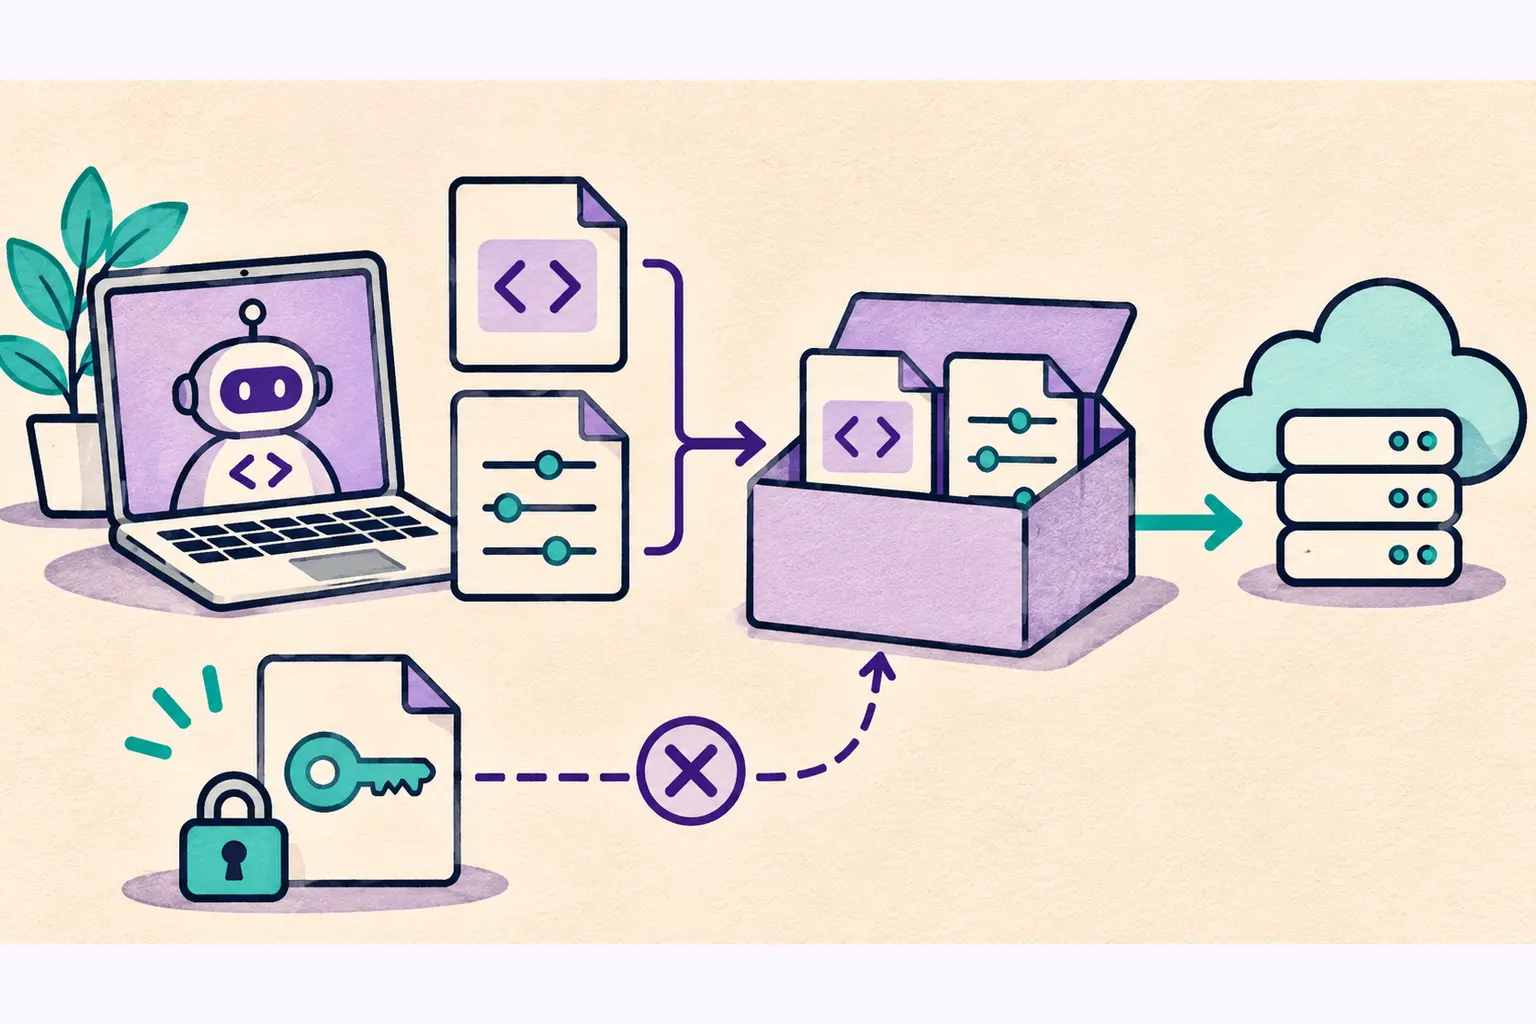
Entiende el problema antes de cambiar tu web
Una configuración local puede guardar más que preferencias. Un comando autorizado puede contener una credencial entre sus argumentos. Después, un archivo previsto para una persona puede terminar en un repositorio, una imagen de contenedor o el directorio público de un despliegue.
Git y Docker tienen límites de exclusión distintos. Ignorar un archivo en Git no lo retira automáticamente del contexto de construcción de Docker. Tener un repositorio privado tampoco justifica guardar credenciales de producción en comandos. Revisa qué archivos atraviesan cada paso.
Qué revisar y cómo reducir el riesgo
- Inspecciona configuración local y permisos guardados para encontrar comandos con tokens, contraseñas o cadenas de conexión. No pegues valores en chats o tickets.
- Utiliza secretos inyectados en ejecución y credenciales limitadas en lugar de valores literales en argumentos.
- Configura exclusiones de Git y reglas independientes de Docker para archivos locales del agente y variables de entorno.
- Usa rutas de copia explícitas y contextos mínimos. Revisa la imagen final y el directorio público, además del código fuente.
- Si hubo exposición, restringe el acceso, rota secretos y revisa registros del proveedor. Conserva evidencia redactada.
Cómo comprobarlo con pruebas seguras
Coloca un marcador ficticio reconocible en una configuración de prueba, construye el artefacto y verifica que el archivo y el marcador no aparezcan en la salida pública. Comprueba Git y Docker por separado. Nunca uses una credencial funcional como señuelo.
Solicita la ruta sospechosa en tu propio sitio de pruebas. Un HTTP 200 que devuelve el HTML normal de la web no prueba que exista la configuración. Verifica formato y estructura antes de confirmar una exposición.
Qué puede comprobar Qlinnt y qué queda fuera
Qlinnt incorpora una petición acotada de solo lectura a /.claude/settings.local.json. Exige JSON válido con estructura de configuración, como permissions o env, rechaza respuestas HTML y conserva metadatos del archivo, no su contenido.
Esto confirma una configuración accesible, no que una credencial funcione. Qlinnt no inspecciona historiales de Git ni registros de contenedores y no valida tokens contra proveedores. Las cifras históricas de investigaciones no equivalen a secretos que siguen activos hoy.
¿gitignore protege una construcción de Docker?
No por sí solo. Revisa el contexto, las exclusiones de Docker y las instrucciones de copia por separado.
¿Basta con borrar un secreto expuesto?
No. Revócalo o rótalo y revisa su uso. Pueden existir copias fuera de tu control.
Fuentes y lecturas adicionales
Revisa la superficie pública de tu web
Escanea una web propia o autorizada. Verifica tu email para leer el diagnóstico gratuito. El análisis no reemplaza las pruebas del código ni una auditoría especializada.
Escanear mi web gratis