
Seguridad práctica
Tu agente puede repetir errores de seguridad: corrige la plantilla
Por Qlinnt · Actualizado
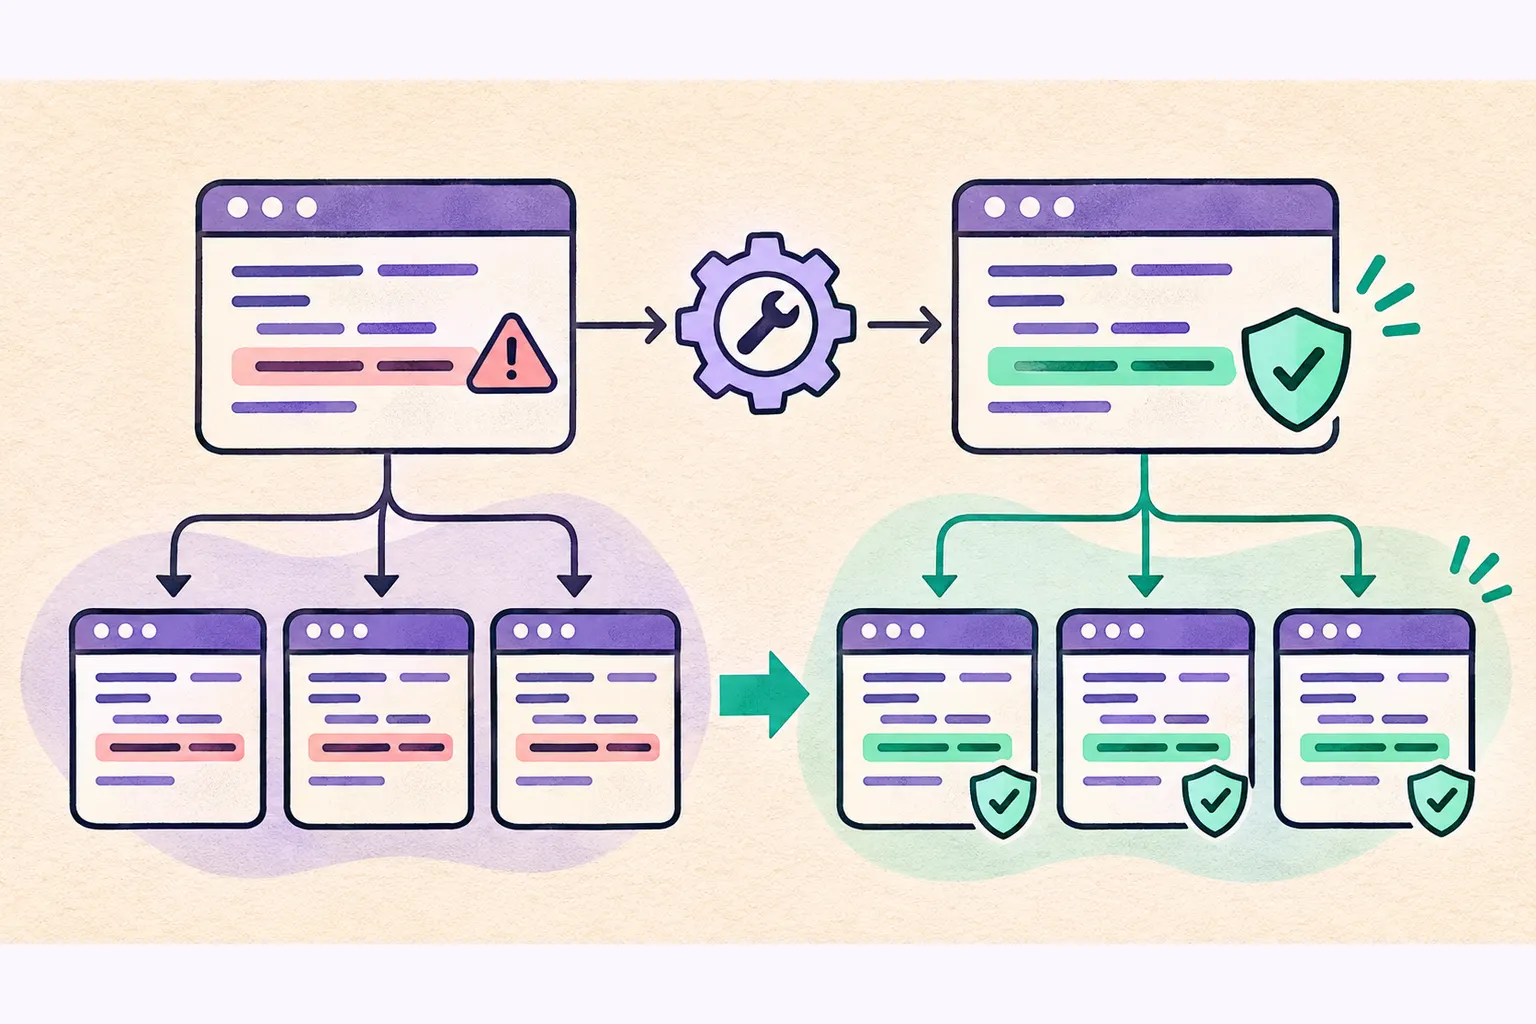
Cuando un problema se repite, corrige el patrón compartido y proporciona al agente un ejemplo seguro con una prueba que falle. Una advertencia en el prompt ayuda, pero no reemplaza corregir el código, la configuración y las pruebas que toma como referencia.
Entiende el problema antes de cambiar tu web
Personas y agentes usan el código cercano como ejemplo. Un helper de autorización permisivo, una inserción HTML insegura o una validación de archivos ausente pueden convertirse en plantilla para nuevas funciones. Corregir una pantalla deja otros usos y cambios futuros expuestos al mismo patrón.
No se puede deducir de un frontend publicado que la IA causó una vulnerabilidad. Una investigación controlada sobre programación tampoco predice el riesgo de todos los proyectos a largo plazo. La respuesta práctica es facilitar la reutilización de la solución segura.
Qué revisar y cómo reducir el riesgo
- Sigue el hallazgo hasta su origen: componente, middleware, política, proceso de archivos o plantilla.
- Busca patrones equivalentes entre rutas y paquetes, incluyendo copias antiguas que ya no importan el helper principal.
- Escribe una regresión con datos sintéticos que demuestre el acceso o renderizado no deseado.
- Reemplaza el patrón y muestra al agente la implementación segura probada. Define comportamiento y restricciones en lugar de pedir solamente seguridad.
- Revisa el diff y ejecuta pruebas positivas y negativas. Comprueba que los usuarios legítimos y el contenido público sigan funcionando.
Cómo comprobarlo con pruebas seguras
Para autorización, utiliza dos usuarios de prueba y registros sintéticos separados. Comprueba que cada uno lea sus datos y no los del otro mediante la API. Ocultar un botón en la interfaz no establece ese límite.
Para un patrón de frontend, prueba el renderer compartido con texto común y un marcador de contenido no confiable. Conserva una regresión por cada entrada afectada. Después escanea las rutas publicadas para verificar la parte observable de la corrección.
Qué puede comprobar Qlinnt y qué queda fuera
Qlinnt puede señalar algunos síntomas públicos repetidos, pero no lee tu repositorio ni demuestra que se corrigieron todas las copias. Su alcance sigue siendo la página enviada y hasta cuatro rutas internas prioritarias, no toda la aplicación.
Trata la explicación del agente como una propuesta revisable. Un check público aprobado no certifica autorización del backend, integridad de dependencias ni el origen del código. Combina pruebas de código con una revisión pública repetible.
¿Basta con pedir seguridad al agente?
No. Aporta patrones seguros, requisitos explícitos y pruebas que fallen si vuelve el comportamiento inseguro.
¿Qlinnt sabe si la IA escribió el código inseguro?
No. Los síntomas públicos no determinan quién o qué produjo la implementación.
Fuentes y lecturas adicionales
Revisa la superficie pública de tu web
Escanea una web propia o autorizada. Verifica tu email para leer el diagnóstico gratuito. El análisis no reemplaza las pruebas del código ni una auditoría especializada.
Escanear mi web gratis