
Seguridad práctica
Cuando un agente de IA abre una web: cómo aislar el navegador
Por Qlinnt · Actualizado
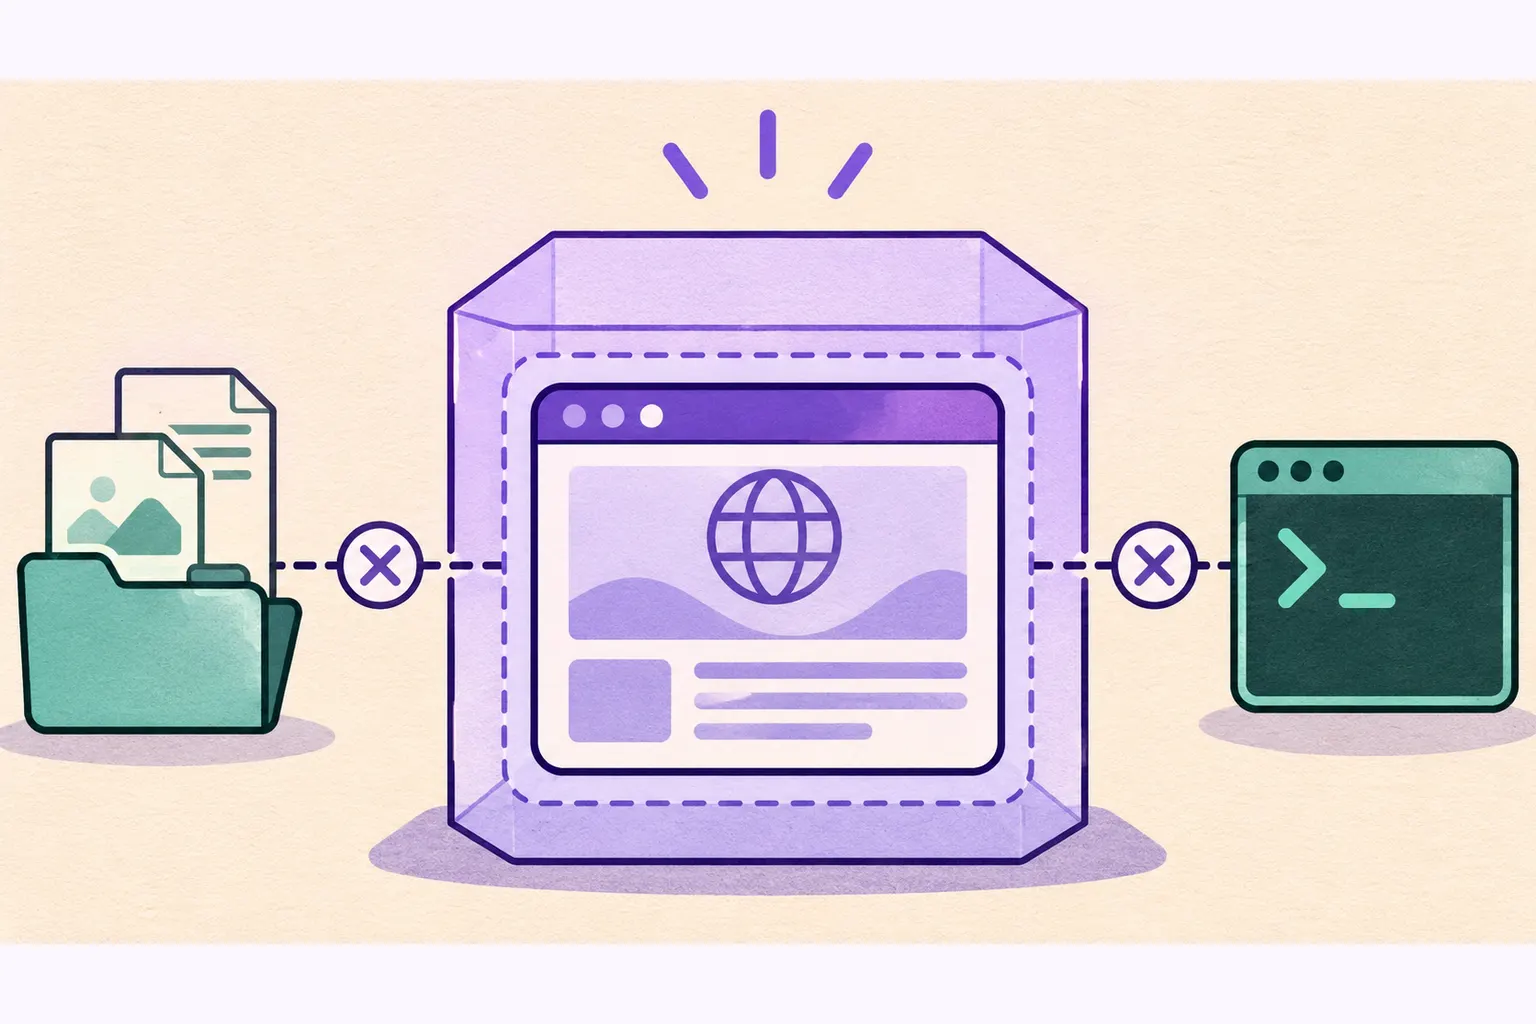
Trata cada web que visita un agente como una entrada no confiable. Usa un perfil aislado, limita red y descargas y separa el contenido de las decisiones que leen archivos, ejecutan comandos o utilizan credenciales.
Entiende el problema antes de cambiar tu web
Un navegador común muestra contenido; un agente también puede interpretarlo como instrucciones. El riesgo cambia cuando la página se conecta con una terminal, archivos locales o herramientas autenticadas. La apariencia del navegador y una dirección mostrada no sustituyen la comprobación del origen real y de los permisos.
Un fallo de navegador integrado depende del asistente, la integración y la versión. Una demostración que necesita abrir un archivo local no equivale a una página atacable en remoto. No conviertas un caso concreto en la afirmación de que todos los navegadores o sitios creados con IA exponen archivos.
Qué revisar y cómo reducir el riesgo
- Separa el perfil de navegación de tus sesiones personales y de despliegue.
- Restringe redes privadas y endpoints de metadatos a nivel de red, incluyendo redirecciones y recursos secundarios.
- Bloquea permisos, descargas y service workers innecesarios en los escaneos automatizados.
- Exige autorización explícita para acciones privilegiadas. Un texto de una web no debe conceder permisos.
- Actualiza navegador e integración, registra versiones y destruye los contextos descartables después de cada trabajo.
Cómo comprobarlo con pruebas seguras
Usa una página local con una frase que parezca una instrucción y un enlace inocuo. Comprueba que visitarla no ejecute comandos ni lea archivos locales o use herramientas inesperadas. Prueba el límite directamente; que el asistente diga que ignoró el texto no demuestra el aislamiento.
En un escáner, verifica además el bloqueo de destinos privados y WebSockets, el contexto limpio al iniciar otro trabajo y la limpieza después de un timeout. Estas pruebas no necesitan contactar servicios reales de metadatos.
Qué puede comprobar Qlinnt y qué queda fuera
Qlinnt ya utiliza un contexto separado por escaneo, controles de red, bloqueo de WebSockets y de service workers. Esta versión también desactiva explícitamente las descargas y no concede permisos del navegador. Son controles concretos, no una garantía de aislamiento del sistema operativo.
Un escaneo público no certifica el acceso a archivos locales de un asistente ni su resistencia a prompt injection. El confinamiento del proceso, los permisos de despliegue, las credenciales y el aislamiento del host requieren otra revisión.
¿Un contexto aislado es otro sistema operativo?
No. Separa el estado del navegador. El aislamiento del proceso y del equipo necesita controles propios.
¿Un texto sospechoso demuestra una inyección exitosa?
No. Se necesita evidencia de que el agente cruzó un límite de instrucciones o permisos.
Fuentes y lecturas adicionales
Revisa la superficie pública de tu web
Escanea una web propia o autorizada. Verifica tu email para leer el diagnóstico gratuito. El análisis no reemplaza las pruebas del código ni una auditoría especializada.
Escanear mi web gratis